この記事は 2026年11月18日時点の情報です。 各社の対応は変わることがあるため、記事の最後に挙げた公式のお知らせもあわせてご確認ください。
「取引先から『御社のホームページを開いたら、危険な画面が出た』と電話があった」。原因を調べると、SSL 証明書の期限切れだった、というのはよくある話です。
ホームページのアドレスが https:// で始まるサイトには、SSL 証明書(正式には SSL/TLS サーバー証明書。通信を暗号化し、そのサイトが本物であることを示す電子的な証明書)が入っています。この証明書には有効期間があり、期限が来る前に新しいものに入れ替える(更新する)必要があります。
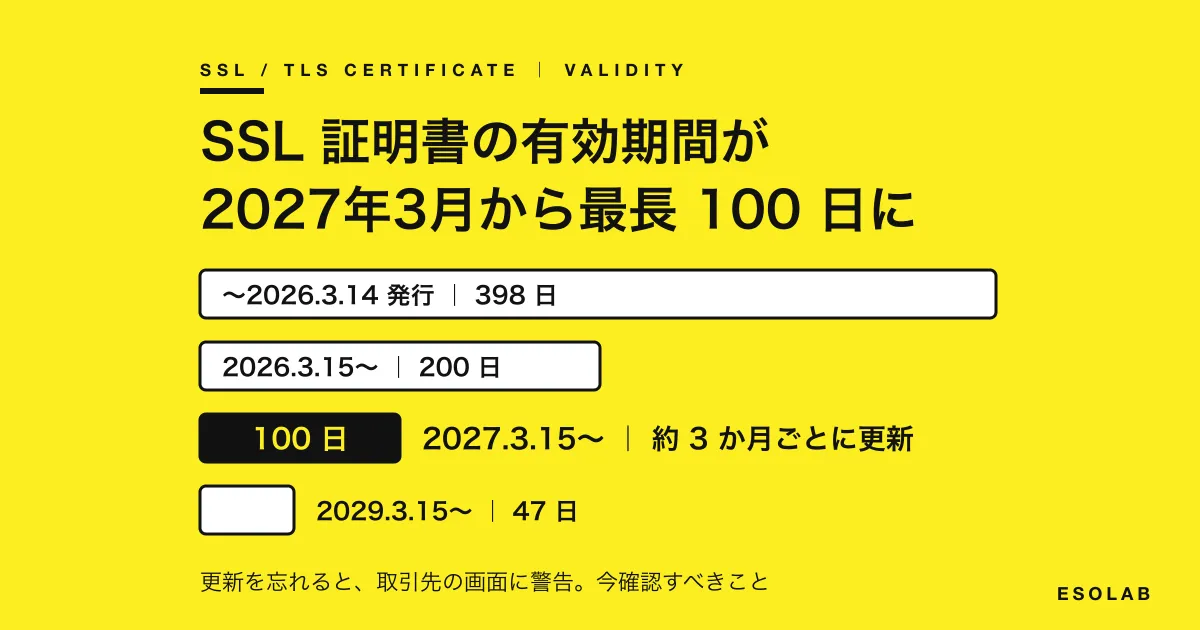
その有効期間が、業界のルールで段階的に短くなっています。2027年3月15日以降に発行される証明書は、最長 100 日。更新は約 3 か月ごとになり、「年に 1 回、担当者が手作業で更新する」という運用は成り立たなくなります。北海道新聞も「取引先が御社のホームページを開いたら…」という見出しで、この問題を取り上げています。
この記事では、
- いつから、何が変わるのか(200 日 → 100 日 → 47 日のスケジュール)
- 更新を忘れると、お客様や取引先の画面で何が起きるか
- 自社の証明書が自動更新か、手作業の更新かを見分ける方法と、期限の調べ方
- レンタルサーバー各社(エックスサーバー・さくらインターネット・ロリポップ・お名前.com)と JPRS の公式の対応
- ホームページ以外(メールサーバー・社内の機器・ネットショップ)への影響
を、ホームページの制作・保守をしている立場からまとめます。
まず結論
- SSL 証明書の最長の有効期間は、2026年3月15日から 200 日、2027年3月15日から 100 日、2029年3月15日から 47 日と短くなります。ブラウザの会社と認証局(証明書を発行する会社)の業界団体 CA/Browser Forum が 2025年4月に決めたルールです
- 100 日になると、1 年に少なくとも 4 回の更新が必要です。手作業の更新は、いずれ必ず忘れると考えて、自動更新に切り替えるのが基本です
- レンタルサーバーの無料の SSL(Let's Encrypt など)は、多くの場合すでに自動更新です。Let's Encrypt の証明書はもともと 90 日なので、2027年の 100 日のルールで困ることはほとんどありません
- 注意が必要なのは、有料の証明書を手作業で更新しているサイト、会社の実在を証明する証明書(企業認証・EV)、そしてホームページ以外(自社で管理しているメールサーバー・社内の機器など)に入っている証明書です

いつから、何が変わるのか
有効期間は「発行した日」で決まる
ルールは、証明書を発行した日で決まります。今使っている証明書の期限が、途中で短くなるわけではありません。
証明書を発行した日 | 最長の有効期間 | 1 年に必要な更新(目安) |
|---|---|---|
2026年3月14日まで | 398 日 | 年 1 回 |
2026年3月15日から(今) | 200 日 | 年 2 回 |
2027年3月15日から | 100 日 | 年 4 回(約 3 か月ごと) |
2029年3月15日から | 47 日 | 年 8 回以上(ほぼ毎月) |
これは CA/Browser Forum の Ballot SC-081v3 という決定によるもので、2025年4月の投票で、認証局側は 25 社が賛成(反対なし)、ブラウザ側は Apple・Google・Microsoft・Mozilla の全社が賛成して可決されました。証明書のルール(Baseline Requirements)に書き込まれているため、どの認証局の証明書でも同じです。
認証局によっては、前倒しで短くなる
認証局によっては、期日より前に短くしています。たとえば、
- JPRS は、2026年2月18日から有効期間を「5 か月」に短くし、2027年2月19日以降に発行する証明書は最長 88 日(約 2 か月)にすると発表しています(Google Chrome の証明書の方針に合わせるため。自動更新に対応した ACME 対応版は対象外)
- デジサートとグローバルサインの証明書は、2026年3月の 200 日のルールの前から、最長 199 日で発行されています(各レンタルサーバーのお知らせより)
2027年3月の 100 日のルールについても、認証局ごとに少し早く切り替わる可能性があると考えておくと安全です。

なぜ短くするのか
証明書の期間が長いほど、証明書の鍵が盗まれたり、間違って発行されたりしたときに、悪用される期間も長くなります。期間を短くして、そうした証明書が早く使えなくなるようにするのが狙いです。Let's Encrypt も、期間を短くする理由として、間違って発行された証明書や盗まれた鍵による被害を限ること、そして更新の自動化を進めることを挙げています。
ブラウザの会社と認証局は、更新を人の手ではなく、自動で行うことを前提にしています。期間がここまで短くなると、手作業では現実的に回らないためです。
更新を忘れると、何が起きるか
証明書の期限が切れたサイトを開くと、Google Chrome では「この接続ではプライバシーが保護されません」という全画面の警告が表示されます。Safari や Edge でも、同じような警告が出ます。
- 訪れた人の多くは、ここで戻るを押します。取引先やお客様にとっては「危ないサイト」に見えます
- お問い合わせフォーム・予約・ネットショップは、画面を開けないので使えません。広告を出していれば、広告費だけがかかり続けます
- 警告の画面から先に進む操作はわかりにくく、進むことをすすめるのも安全ではありません。つまり、期限が切れた瞬間から、ホームページは事実上止まっているのと同じです
しかも、自社のホームページを社内で毎日開くことは少ないため、期限切れに気づくのは、取引先やお客様から連絡をもらってから、という順番になりがちです。
期限が切れても、証明書を更新して入れ替えれば、すぐに元どおり表示されます。ただし、更新のときに必要な「ドメインの持ち主の確認」に時間がかかると、その間ずっと止まります(後で説明します)。
当社の無料のセキュリティ簡易診断で、URL を入れるだけで SSL 証明書の期限・HTTPS への対応などをまとめて確認できます
自社の証明書を確認する: 3 つのこと
確認することは、次の 3 つです。
- 証明書の期限はいつか
- 証明書の種類(無料の自動更新か、有料か)
- 誰が更新しているか(レンタルサーバーの自動か、制作会社か、社内の担当者か)

1. ブラウザで期限を調べる
パソコンの Google Chrome の場合です。
- 自社のホームページを開く
- アドレスバーの左にあるアイコン(鍵や、つまみの形のマーク)をクリックする
- 「この接続は保護されています」→「証明書は有効です」の順に開く
- 表示された画面の「有効期間」の「有効期限」の日付を見る
同じ画面の「発行元(発行者)」も見ておきましょう。ここに Let's Encrypt とあれば、多くの場合はレンタルサーバーの無料の SSL です。
当社のセキュリティ簡易診断(無料)でも、URL を入れるだけで証明書の期限を確認できます。
2. 証明書の種類を見分ける
種類 | 主な例 | 更新 | 2027年の 100 日のルールの影響 |
|---|---|---|---|
無料の SSL | レンタルサーバーの「無料独自 SSL」など(Let's Encrypt) | レンタルサーバーが自動で更新することが多い | ほとんどなし(もともと 90 日) |
有料の SSL(ドメイン認証) | レンタルサーバーのオプション、認証局から直接購入したもの | サービスによる(自動の再発行、または手作業) | 更新の回数が増える。手作業なら負担が大きい |
有料の SSL(企業認証・EV) | 会社の実在を証明する証明書 | 手続きが必要なことが多い | 更新の手続きの回数が増える |
「有効期限が 1 年近く先」になっている証明書は、2026年3月より前に発行された 398 日の証明書の可能性が高く、次の更新から短い期間になります。
3. 誰が更新しているかを確かめる
意外とわからなくなっているのが、ここです。
- レンタルサーバーの管理画面で、SSL の設定が「無料独自 SSL」なのか「オプション(有料)」なのか
- 有料の場合、更新の案内メールが誰に届くか(退職した人や、昔の制作会社のアドレスになっていないか)
- 制作会社や保守会社に任せている場合、契約の中に証明書の更新が入っているか
レンタルサーバー・認証局ごとの対応
主なレンタルサーバーと認証局の、公式のお知らせの内容です(2026年11月18日時点で確認できたもの)。
会社 | 公式のお知らせの内容 | 利用者の対応 |
|---|---|---|
エックスサーバー | 無料独自 SSL は今後も自動で更新。有料の「オプション独自 SSL」は、契約期間の途中で期限が来る分を、追加費用なしで順次再発行 | 多くは不要。企業認証・EV などは手続きが必要な場合があり、期限の 35 日前を目安に案内メール |
さくらインターネット(さくらの SSL) | 発行する証明書の有効期間を、業界のルールに合わせて段階的に短縮。自動で発行・設置できる ACME 対応の証明書の提供を検討中 | 認証局ごとの仕様の変更は個別のお知らせを確認 |
ロリポップ | 有料の SSL(グローバルサイン)は契約期間 1 年のまま、期間内に 199 日の証明書を 2 回発行。1 枚目の期限の 30 日前に自動で 2 枚目へ | 不要(追加料金なし) |
お名前.com(レンタルサーバーの SSL オプション) | 1 年の期間内に 199 日の証明書を 2 回発行。1 枚目の期限の 15 日前に自動で 2 枚目へ | 2 枚目の期限が来たら、お名前.com Navi から更新の手続き。自動の更新に失敗したときはメールで案内 |
JPRS | 2027年2月19日以降に発行する証明書は最長 88 日(約 2 か月)。ACME 対応版は対象外で、今後は ACME 対応版だけの提供を予定 | 更新の時期が変わる。ACME 対応版への移行を検討 |
エックスサーバーとお名前.com は、有料の証明書の自動化(ACME への対応)を検討中としています。2027年3月に向けて、各社から新しいお知らせが出る可能性が高いので、契約しているサービスのお知らせを定期的に確認してください。
ここに挙げていないサーバーや、自社でサーバーを借りて管理している(VPS など)場合は、証明書の更新を誰がどう行っているかを、管理している会社や担当者に確認しましょう。
ドメインの持ち主の確認も、短い期間でやり直しに
証明書を発行するとき、認証局は「そのドメインを本当に持っている人か」を確認します(ドメイン認証)。確認の方法は、決められたアドレスに届くメールのリンクを押す、DNS(ドメインの設定)に決められた文字を書き込む、サーバーに決められたファイルを置く、などです。
これまでは、一度確認すればしばらくの間はその結果を使い回せたので、更新のたびに確認しなくて済んでいました。この使い回せる期間も、同じ決定で短くなります。
時期 | ドメイン認証の結果を使い回せる期間 |
|---|---|
2026年3月15日から | 200 日 |
2027年3月15日から | 100 日 |
2029年3月15日から | 10 日 |
有料の証明書をメールで認証している場合、更新のたびに確認のメールが届き、誰かがそれを押さないと発行されないことが増えます。確認のメールが届くアドレス(admin@ など)を誰が見ているか、確認しておきましょう。企業認証・EV の証明書で使う会社の実在の確認の情報も、使い回せる期間が 398 日に短くなっています。
自動更新の仕組み(ACME。後で説明します)を使えば、この確認も自動で行われます。
自動更新に切り替える
基本は「レンタルサーバーの無料 SSL」で十分
一般的な会社やお店のホームページなら、レンタルサーバーの無料の SSL で十分なことがほとんどです。通信を暗号化する仕組みは有料の証明書と同じで、ブラウザのアドレスバーの表示にも違いはありません(Chrome の https 警告の記事の「よくある質問」でも説明しています)。
有料の証明書(ドメイン認証)を使っているけれど、特に理由が思い当たらない場合は、無料の SSL への切り替えを検討する価値があります。切り替えは、レンタルサーバーの管理画面から設定できることが多く、ホームページの中身を変える必要はありません。ただし、切り替えの手順を間違えると一時的に警告が出ることがあるため、有料の証明書の期限が残っているうちに行います。
有料の証明書が必要な場合は「ACME」に対応したものを
取引先の規定や、会社の実在を示したいなどの理由で有料の証明書が必要な場合は、ACME(エーシーエムイー)という自動更新の仕組みに対応した証明書やサービスを選ぶのが、これからの基本です。JPRS は ACME 対応版をすでに提供しており、今後はそれだけにする予定としています。
Let's Encrypt の証明書も、さらに短くなる
無料の SSL で広く使われている Let's Encrypt も、期間を短くすると発表しています。
時期 | Let's Encrypt の証明書の有効期間(標準) |
|---|---|
今 | 90 日 |
2027年2月10日から | 64 日 |
2028年2月16日から | 45 日 |
レンタルサーバーの無料の SSL のように、自動で更新されているなら、利用者がすることはほとんどありません。一方で、自社のサーバーで自分で更新の仕組みを作っている場合は、「60 日ごとに更新」のように日数を決め打ちした設定だと間に合わなくなります。Let's Encrypt は、期間の 3 分の 2 ほどで更新すること、更新に失敗したときに知らせが届くようにしておくことをすすめています。
ホームページ以外にも証明書はある
見落としやすいのが、ホームページ以外の証明書です。ブラウザやメールソフトが信頼する(公開の)証明書なら、同じルールが当てはまります。
- メールサーバー: 自社でメールサーバーを管理していて、独自の証明書を入れている場合、期限が切れるとメールソフトに警告が出たり、送受信できなくなったりします。レンタルサーバーのメールを使っている場合は、多くはサーバー会社の管理です
- 社内の機器・システム: ファイルサーバー(NAS)、VPN、ネットワーク機器、勤怠や在庫の Web システムなどに、公開の証明書を手作業で入れていることがあります。機器ごとに入れ替えが必要なので、年 4 回となると負担が大きくなります
- ネットショップ・予約システム: ネットショップや予約のサービスを使っている場合は、多くはサービス側で管理されています。独自ドメインで、自社で用意した証明書を持ち込んでいる場合は、更新の方法を確認してください
- キャンペーンサイト・採用サイトなどの別のサイト: 本体のサイトとは別のサーバーで作ったサイトは、更新の仕組みも別になっていることがあります
社内だけで使う独自の証明書(自社で作った「プライベート」の証明書)は、今回のルールの対象外です。どちらかわからない場合は、管理している会社に確認しましょう。
いつまでに、何をするか
時期 | やること |
|---|---|
今すぐ | ホームページの証明書の期限と種類、誰が更新しているかを確認する。更新の案内メールの届け先を確認する |
2026年中 | 手作業で更新している証明書を洗い出す(ホームページ・メールサーバー・社内の機器・別のサイト)。自動更新に切り替えられるものを決める |
2027年3月15日より前 | 自動更新への切り替えを済ませる。自動にできないものは、更新の担当者と予定(年 4 回以上)を決め、期限の前に知らせが届くようにする |
その後 | 自動更新が止まっていないか、ときどき期限を確認する(2029年からは 47 日) |
当社でお手伝いできること
株式会社Esolab では、ホームページの制作・保守とあわせて、SSL 証明書の確認と、自動更新への切り替えもお受けしています。当社が制作していないホームページでも対応できます。
- 今のホームページ・サーバーの証明書の種類・期限・更新の方法を確認する
- 有料の証明書を使っている理由を確かめたうえで、無料の SSL や自動更新への切り替えをご提案し、警告を出さない手順で切り替える
- 別のサイトやメールなど、同じドメインで使っている証明書の洗い出し
「サーバーの管理画面に入れない」「誰が契約しているかわからない」という段階からでも大丈夫です。
ホームページの URL を書いていただければ、証明書の種類と期限、自動更新になっているかを確認してお伝えします
証明書の更新を含めて、サーバーやドメインの管理をまとめて任せたい場合は、保守プランもご用意しています。保守の費用の目安は「ホームページの保守費用・管理費の相場」の記事にまとめています。
よくある質問
今の証明書の期限が、2027年3月15日に短くなるのですか?
なりません。ルールは発行した日で決まるので、今の証明書は記載された期限まで使えます。2027年3月15日以降に新しく発行・更新する証明書から、最長 100 日になります。
無料の SSL を使っています。何かする必要はありますか?
レンタルサーバーの無料の SSL で自動更新になっていれば、基本的には不要です。ただし、ドメインの設定(DNS)を別の会社に移した、サーバーを移したなどの後に、自動更新が止まっていることがあります。ブラウザか無料のセキュリティ簡易診断で、ときどき期限を見ておくと安心です。
有料の証明書は、年に 4 回お金がかかるのですか?
各社のお知らせでは、契約期間(1 年など)はそのままで、その中で証明書を複数回発行する形が多くなっています(エックスサーバー・ロリポップ・お名前.com など)。料金の扱いはサービスごとに違うため、契約しているサービスのお知らせを確認してください。
期限が切れてしまいました。どうすればいいですか?
証明書を更新(再発行)して、サーバーに入れ替えれば元に戻ります。レンタルサーバーの無料の SSL なら、管理画面から設定し直せることが多いです。原因が自動更新の失敗の場合は、同じことが繰り返されないように、原因(ドメインの設定の変更など)も確かめてください。
47 日になったら、無料の SSL でも大丈夫ですか?
自動で更新される仕組みなら、期間が短くなっても利用者の手間は変わりません。エックスサーバーも、無料独自 SSL は 2029年以降も自動での更新を続けるとしています。
まとめ
- SSL 証明書の最長の有効期間は、2026年3月から 200 日、2027年3月15日から 100 日、2029年3月から 47 日。更新は約 3 か月ごと、やがてほぼ毎月になる
- 更新を忘れると、お客様や取引先の画面に「この接続ではプライバシーが保護されません」と出て、問い合わせ・予約・ネットショップが止まる
- まずは期限・種類・誰が更新しているかを確認。無料の SSL で自動更新なら、ほぼ対応は不要
- 有料の証明書の手作業の更新、企業認証・EV、メールサーバーや社内の機器の証明書は、2027年3月までに自動更新への切り替えか、更新の担当と予定を決める
「うちの証明書が自動更新かわからない」という方は、まず無料のセキュリティ簡易診断で期限を確認するか、お気軽にご相談ください。大阪市内のお客様には、出張費なしで今の設定を一緒に確認しながらご相談に伺います。
フォームは 24 時間受付。ご相談内容は入力済みなので、お名前とご連絡先を入れるだけで送れます
※ 記事内の各社の対応は 2026年11月18日時点の公式のお知らせによるものです。Google Chrome は Google LLC の商標です。
参考にした情報
- CA/Browser Forum「Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods」(2025年4月)
- CA/Browser Forum「Baseline Requirements for TLS Server Certificates」
- Let's Encrypt「Decreasing Certificate Lifetimes to 45 Days」(2025年12月2日)
- Let's Encrypt「Upcoming Features」
- エックスサーバー「【重要】オプション独自SSL(有償のSSL証明書)の有効期間短縮に伴うご案内」(2026年2月5日)
- さくらインターネット「【さくらのSSL】SSL / TLS証明書の有効期間短縮に伴う弊社対応について」(2025年11月12日)
- ロリポップ!「有料SSL証明書の有効期間短縮に伴うご案内」(2026年2月27日)
- お名前.com「SSL証明書の有効期限短縮に伴うレンタルサーバーSSL証明書オプションサービス内容変更のご案内」(2026年2月25日)
- お名前.com「【重要】【お知らせ】SSL証明書の有効期限短縮に伴うSSL証明書サービス内容変更のご案内」(2026年2月13日)
- JPRS「サーバー証明書の最長有効期間短縮に伴うサービス改定について」(2025年11月27日。有効期間を 5 か月に)
- JPRS「サーバー証明書の最長有効期間短縮に伴うサービス改定について」(2026年9月30日。2027年2月19日から最長 88 日に)
- 北海道新聞の記事(見出し「取引先が御社のホームページを開いたら…」)